

Managed Security Service(SOC)
 SOC主图预留位置:/images/service/security/img-soc-main.png
为了应对复杂的针对性攻击和勒索软件等威胁,GW安全产品日志和攻击目标监控和分析端点上的活动,并提供隔离和事件响应建议。
特点
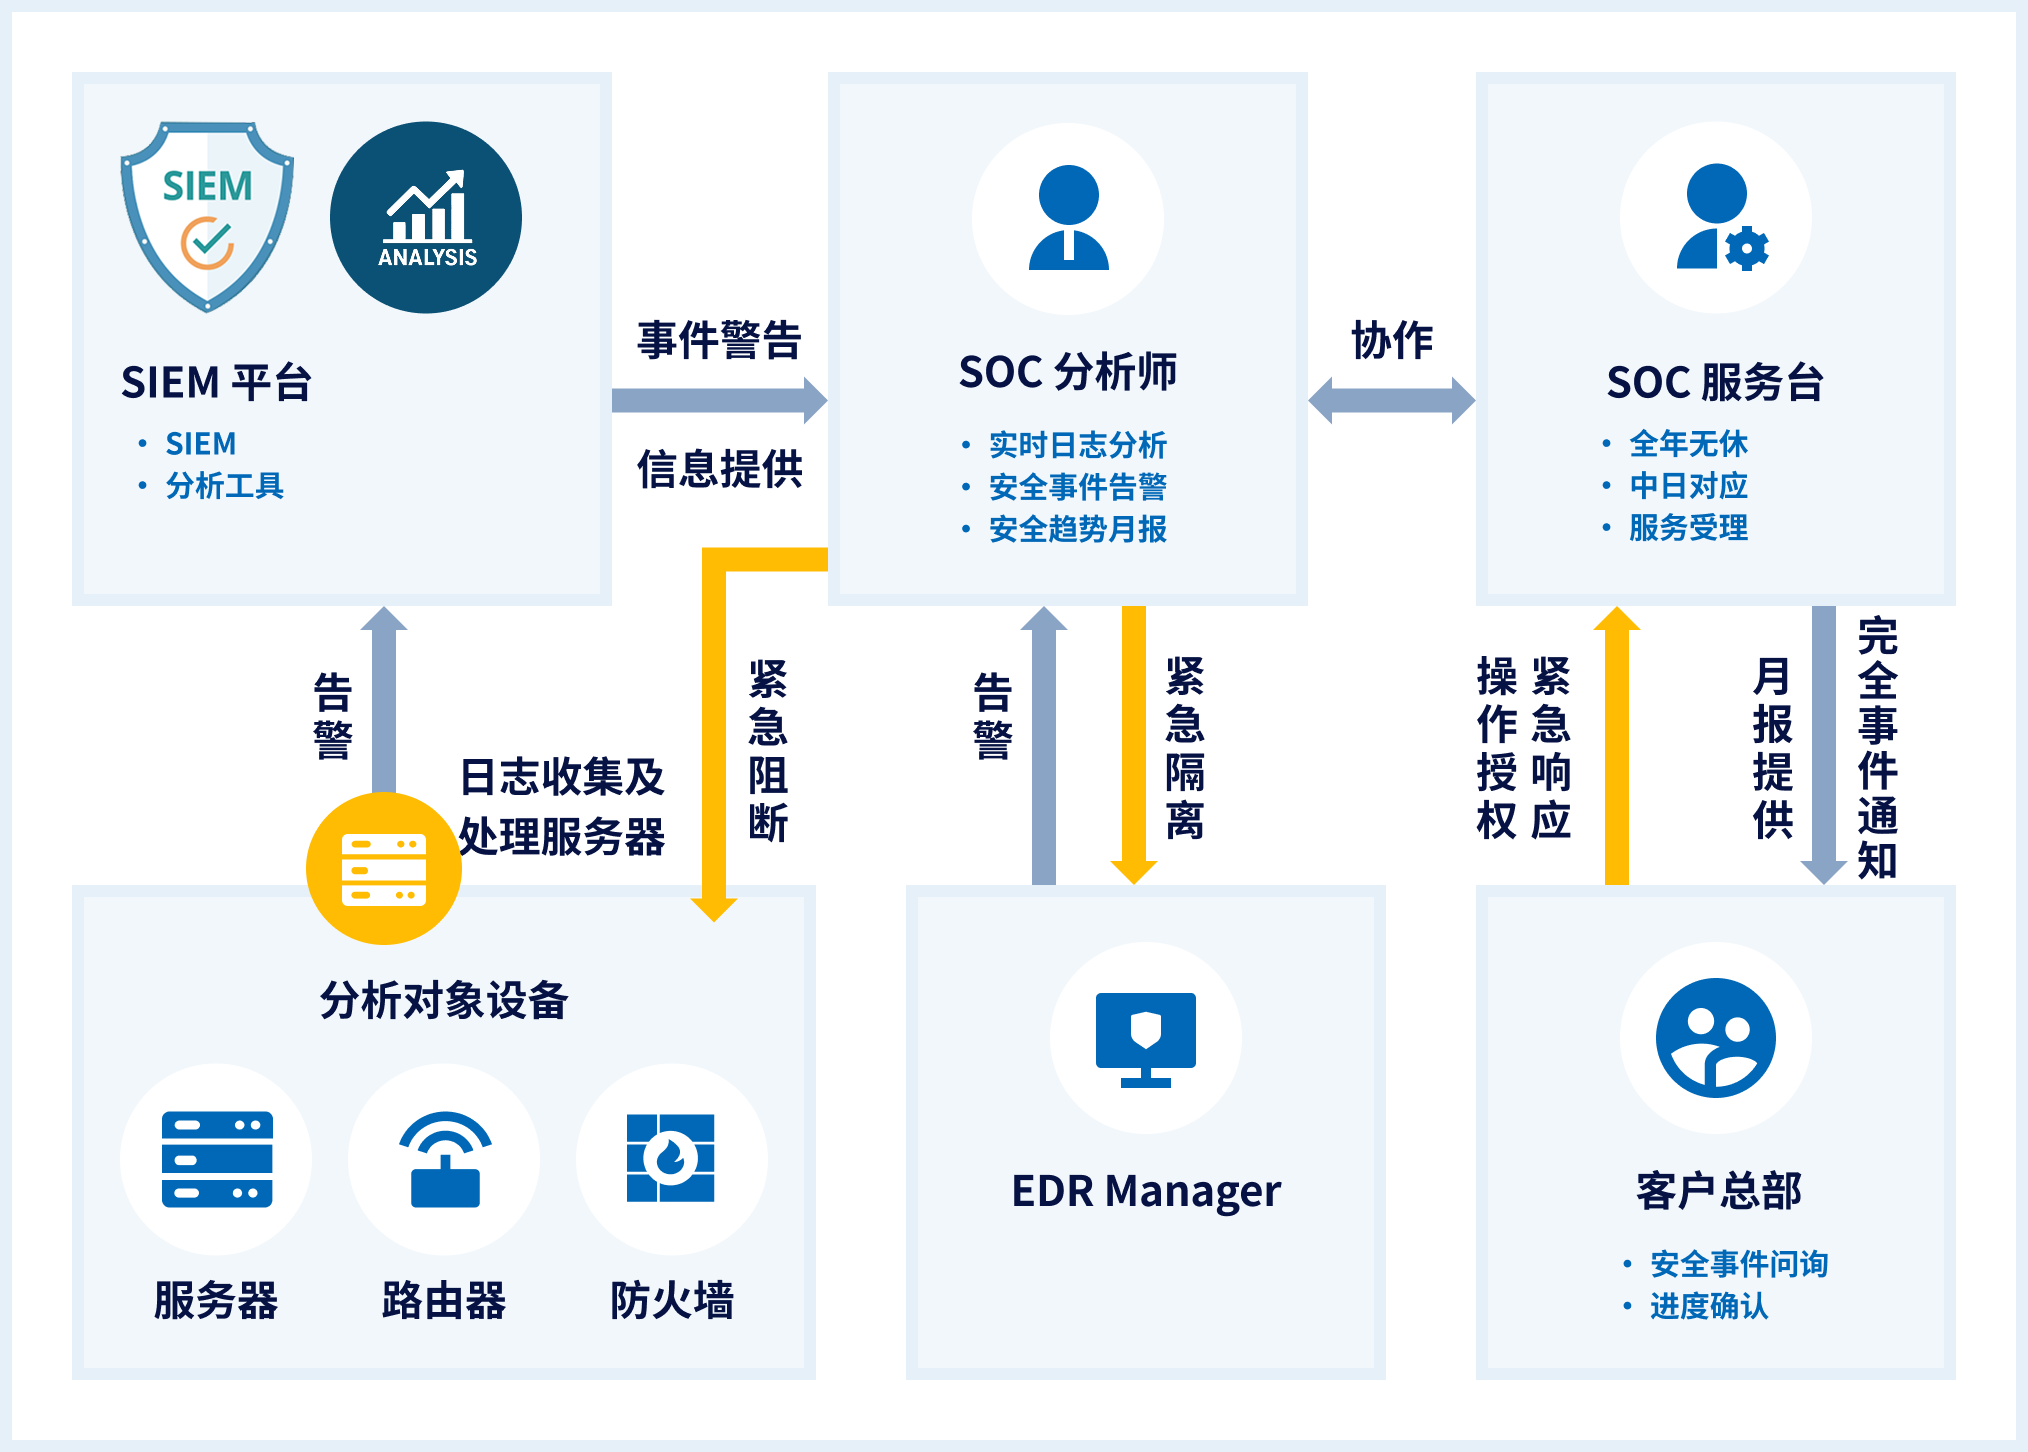

功能概要
服务流程
- 安全设备日志与攻击对象端点活动的持续监控
- 告警分析、事件通知、隔离与响应建议
- 定期报告与安全运营改善建议
日志来源
- 安全产品日志、网络设备日志、服务器与端点相关日志
- 可根据客户环境扩展监控与分析对象
支持范围
- 支持安全监控、告警分析、事件响应建议与持续改善
EDR(Endpoint Detection and Response)
EDR通过存储和监视端点上的活动(文件和进程行为、注册表更改、通信信息等),它是一种解决方案,可检测、隔离和分析端点上的可疑行为,并帮助您快速做出恢复响应。
特点

功能概述
检测
检测到端点可疑行为后,系统会将其与已知特征库及IOC指标进行比对,并向管理员发送警报通知。
阻断
将被疑受感染的服务器或PC从网络中隔离,最大限度减少恶意软件等造成的损害,并将影响范围最小化。
分析
基于存储的历史活动信息(如文件与进程行为、注册表变更、通信记录等),对感染路径及影响范围进行分析与调查。
恢复
通过删除确定受影响范围内的终端中的可疑文件,或终止已识别的恶意进程,实现对可疑终端的恢复。
建议的产品
支持多种产品,我们可以根据您的环境和预算提供建议。
NexSASE
NexSASE 是结合了二六三的高可靠网络和 NTT Com China 先进的 SI 及安全技术而成的 SASE 服务。我们将通过调研了解客户的需求和痛点,为您提供兼顾便利性与安全性的解决方案。
服务特点

功能概要

数字取证服务
针对勒索软件等恶意程序的发现与解析,以及因未授权访问导致的信息泄露相关的网络日志信息,我们能够精准锁定其原因及泄露信息的详情。
优势
服务内容
作为针对勒索软件感染、非法访问等网络安全事件的根本原因调查手段,我们通过分析PC、服务器等存储介质及网络设备的日志文件,进行证据发现与锁定。据此调查恶意程序(Malware)的入侵途径、加密文件是否存在外部泄露风险等事件原因与受害详情。
本服务特色
- 基于丰富实践经验的可靠调查:依托技术实力与长期积累的专有技术知识,确保调查质量。
- 前沿攻击应对实绩:拥有包括APT攻击在内的先进服务器攻击事件的大量调查经验。
- 一站式解决方案:提供从基于调查结果的风险评估、改进建议到对策实施的全流程服务。
- 多语言支持:可提供包括日语、中文在内的多语种应对。
实施流程
·事件发现的经过
·事件发生后已采取的措施
·网络架构图
·现有日志记录的设备及系统范围
客户提交调查所需的数据及日志文件
由我司数字取证专家基于各类日志,调查是否存在信息泄露、影响范围、攻击入侵路径等
调查结束后,将已查明的内容整理为调查报告并提交
主要业绩(2024-2025年)

电气设备公司
外部Web服务器入侵
对象:Linux服务器

制造公司
外部PBX系统入侵
对象:PBX(专用交换机)
电气设备公司
外部内部服务器入侵
对象:Linux服务器、PC

保险公司
内部入侵的恶意软件
对象:Windows系统
电气设备公司
离职人员的非法入侵
对象:Linux系统、PC

商社
外部VPN设备入侵调查
对象:VPN设备、Linux系统
ASM(Attack Surface Management)
以攻击者视角持续发现并梳理组织暴露于互联网的 IT 资产 —— 覆盖域名、网站、证书、云资产、API、移动应用(App / 小程
序)及 AI 系统等,收集操作系统、软件版本、开放端口等信息,每日自动检测与评估漏洞、配置缺陷及数据泄露等风险,并以
0–750 分安全评级将结果量化呈现。风险可在平台内指派、整改、复测,实现从发现到关闭的生命周期闭环管理。数据存储于
中国境内,平台与报告支持中・英・日三语。
客户痛点
企业在攻击面管理中普遍面临三类困扰
看不见
资产盲区影子IT、测试环境与第三方托管资产游离于
清单之外,攻击入口常是未知系统。
理不清
处置无序告警数量庞大而处置人手有限,仅凭
CVSS 难判断先修哪一个。
说不清
价值难示安全状况难以量化,无法向管理层与海外总
部说明现状与整改成效。
产品特点
非侵入 · 零部署
仅需企业名称即可评估;SaaS
交付,不接触内网、不影响业
务。
持续自动化监测
每日自动重新测绘与评估,资
产与风险变化即时预警。
750 分安全量化评级
8 维模型输出评分与 A–D 分
级,趋势可追踪、同行业可对
标。
中国资产深度覆盖
ICP 备案域名、国内云厂商、
微信/支付宝小程序等 —— 海
外工具难覆盖的暴露面。
中国本土漏洞与威胁情报*
融合 CNVD / CNNVD 等本土
漏洞库,收录 28万+ 条漏洞,
覆盖中国特有安全事件情报。
AI 暴露面识别
发现企业暴露于互联网的自建
AI 系统与第三方 AI 组件。
监管合规与数据不出境
ICP 备案合规检测、监管通报
情报对接;数据 100% 存储于
中国境内。
本土化服务与语言支持
5×8 中英文本地化技术支持、
人工运营校验;支持中 / 英 /
日三语界面。
注:威胁漏洞情报(安全洞察情报模块)为增值服务,需单独订阅;其余特点均包含于 ASM 企业版。

功能概述(解决方式)
攻击方面——发现
从企业名称、IP 地址及主机名出发,探
索暴露于 Internet 的攻击目标;覆盖域
名、网站、证书、云服务、API、移动
应用及 AI 系统等。
攻击面——信息收集
OS / AP / 版本信息 / SSL 证书 / 开
放端口号、云服务和 API 等。
攻击面——风险评估
识别漏洞、配置缺陷与暴露风险,输出
安全评级与处置优先级排序,掌握 ICT
环境现状。
数据泄露监测
持续监测暗网、黑客论坛、代码托管平
台与网盘文库,发现企业敏感数据、源
代码及账号凭证的外部泄露。
黑盒深度检测
对指定资产进行授权范围内的深度检
测:Web 漏洞扫描、弱口令验证与漏洞
POC 验证(单次 / 周期任务)。
集团分子公司安全管理
自动识别集团下属公司并统一纳管,各
子公司独立评分与风险视图;集团层面
一图总览、横向对比、逐级下钻。
移动应用合规检测*
App / 小程序备案状态核查、通报情报
与隐私合规检测;自动化安全检测为增
值服务(需单独授权),另提供深度检
测与隐私合规评估(专家服务)。
风险管理与整改闭环
风险工单在线指派,外部协作方(供应
商 / 运维)直接参与整改,平台自动复
测确认后闭环,全程留痕可审计。
报告与预警
管理层报告、标准风险报告与邮件周
报;高危风险通过即时 / 每日 / 每周三
级机制推送预警。
注:移动应用自动化安全检测为增值服务,可按需单独授权订阅;威胁漏洞情报(安全洞察情报模块)详见「特点」区块说明。其余功能均包含于 ASM 企业版。
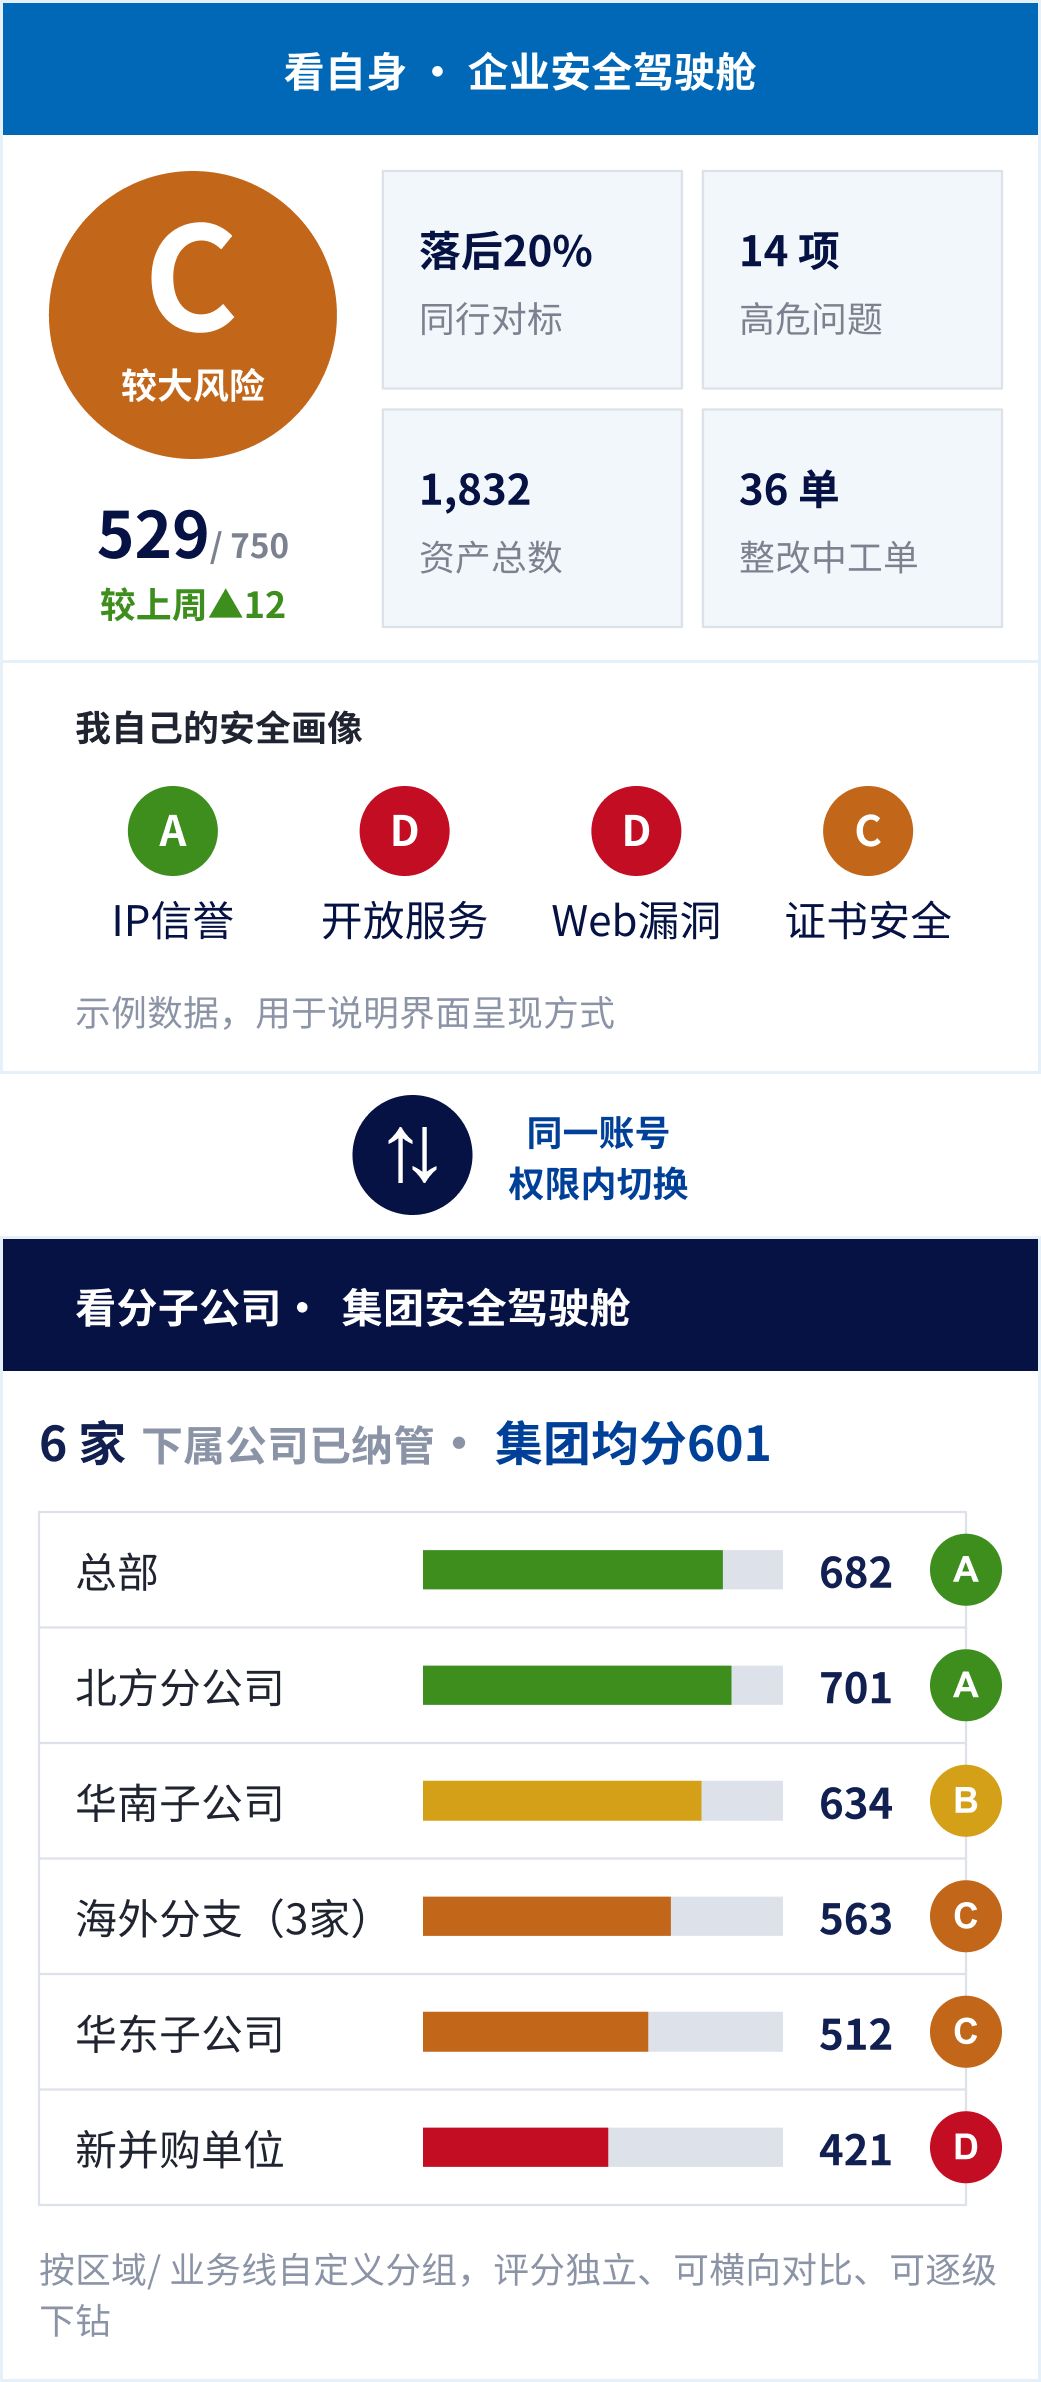
<参考> 集团分子公司安全风险管理
客户自助服务平台
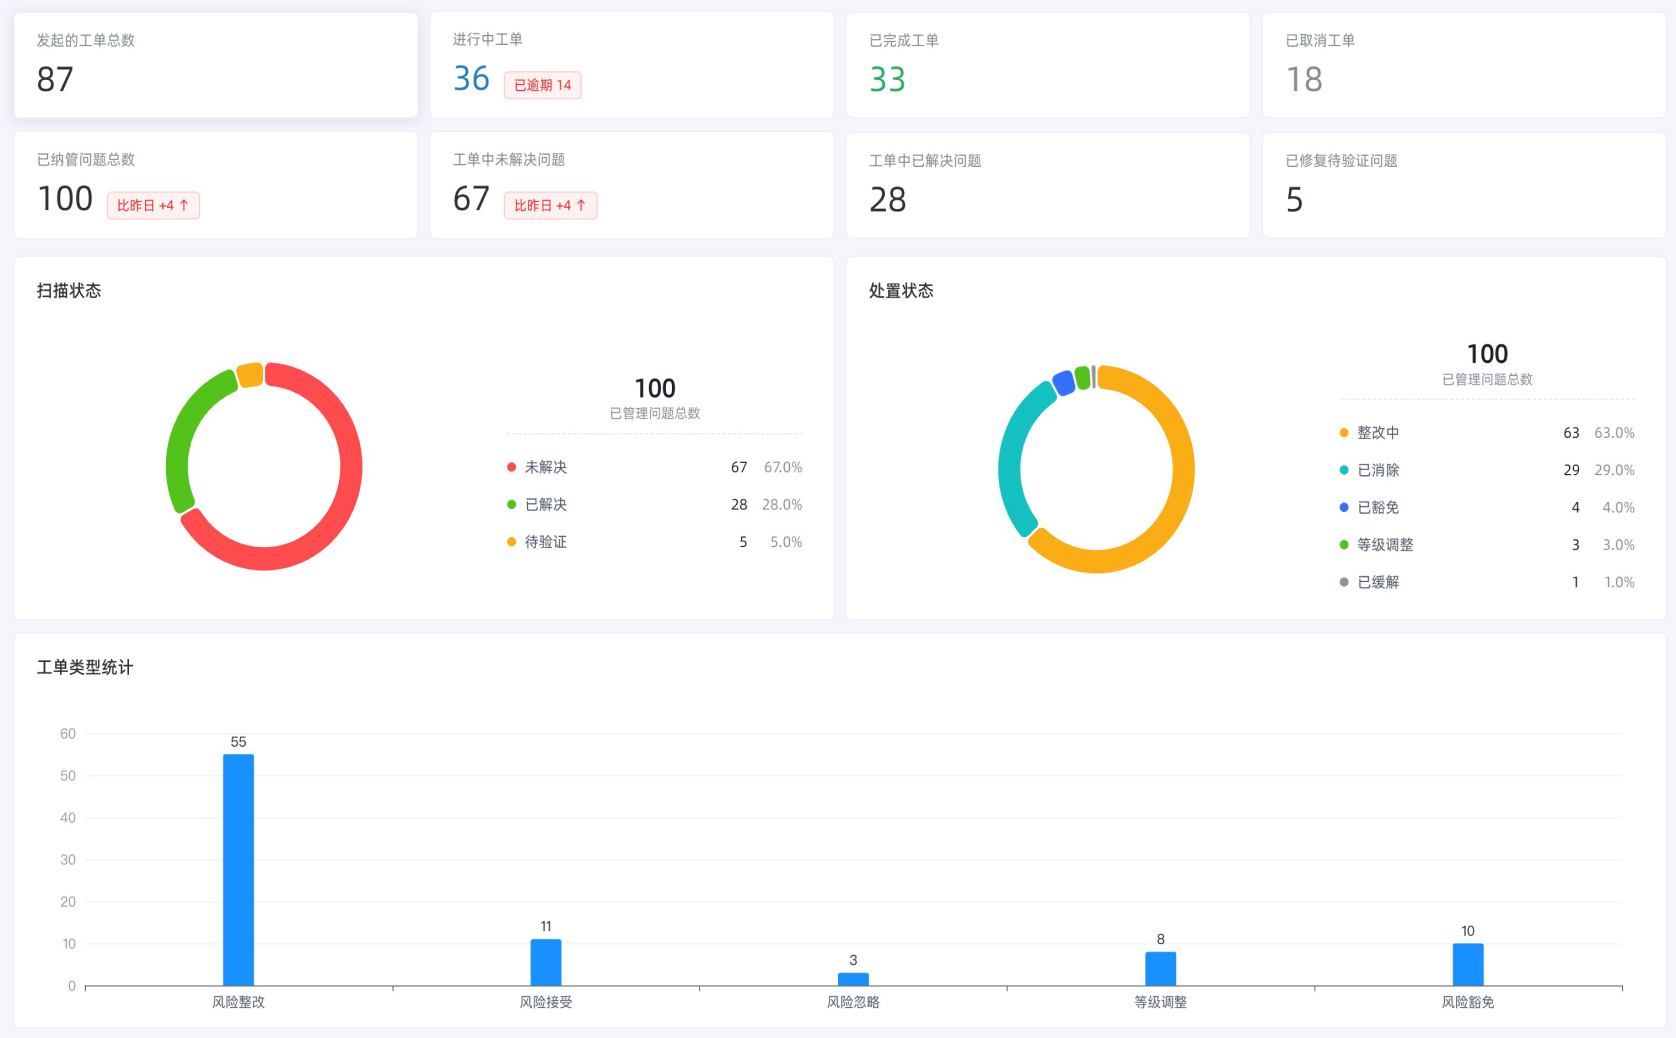
1. 安全评分驾驶舱
750 分评分环+ 同行对标+ 资产风险分布+ 每日安全监控趋势,直观体现「量化评级」更新点

2. 风险清单与工单看板
风险优先级排序、处置状态分布,以及工单发起/ 整改/ 复测全流程看板,呼应「风险管理与整改闭环」(见下下页)
ASM(Attack Surface Management)
以攻击者视角持续发现并梳理组织暴露于互联网的 IT 资产 —— 覆盖域名、网站、证书、云资产、API、移动应用(App / 小程序)及 AI 系统等,收集操作系统、软件版本、开放端口等信息,每日自动检测与评估漏洞、配置缺陷及数据泄露等风险,并以 0–750 分安全评级将结果量化呈现。风险可在平台内指派、整改、复测,实现从发现到关闭的生命周期闭环管理。数据存储于中国境内,平台与报告支持中・英・日三语。
从互联网
可直接访问
IT资产
从互联网
不可直接访问
IT资产
客户痛点
企业在攻击面管理中普遍面临三类困扰
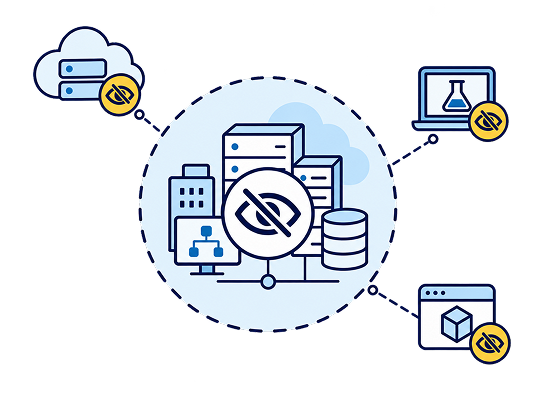
看不见
资产盲区影子IT、测试环境与第三方托管资产游离于清单之外,攻击入口常是未知系统。
理不清
处置无序告警数量庞大而处置人手有限,仅凭 CVSS 难判断先修哪一个。
说不清
价值难示安全状况难以量化,无法向管理层与海外总部说明现状与整改成效。
产品特点
非侵入 · 零部署
仅需企业名称即可评估;SaaS 交付,不接触内网、不影响业务。
持续自动化监测
每日自动重新测绘与评估,资产与风险变化即时预警。
750 分安全量化评级
8 维模型输出评分与 A–D 分级,趋势可追踪、同行业可对标。
中国资产深度覆盖
ICP 备案域名、国内云厂商、微信/支付宝小程序等 —— 海外工具难覆盖的暴露面。
中国本土漏洞与威胁情报*
融合 CNVD / CNNVD 等本土漏洞库,收录 28万+ 条漏洞,覆盖中国特有安全事件情报。
AI 暴露面识别
发现企业暴露于互联网的自建 AI 系统与第三方 AI 组件。
监管合规与数据不出境
ICP 备案合规检测、监管通报情报对接;数据 100% 存储于中国境内。
本土化服务与语言支持
5×8 中英文本地化技术支持、人工运营校验;支持中 / 英 / 日三语界面。
注:威胁漏洞情报(安全洞察情报模块)为增值服务,需单独订阅;其余特点均包含于 ASM 企业版。
功能概述(解决方式)
・证书・API


・证书・API


 ASM 统一管理平台
攻击方面——发现
从企业名称、IP 地址及主机名出发,探索暴露于 Internet 的攻击目标;覆盖域名、网站、证书、云服务、API、移动应用及 AI 系统等。
攻击面——信息收集
OS / AP / 版本信息 / SSL 证书 / 开放端口号、云服务和 API 等。
攻击面——风险评估
识别漏洞、配置缺陷与暴露风险,输出安全评级与处置优先级排序,掌握 ICT 环境现状。
数据泄露监测
持续监测暗网、黑客论坛、代码托管平台与网盘文库,发现企业敏感数据、源代码及账号凭证的外部泄露。
黑盒深度检测
对指定资产进行授权范围内的深度检测:Web 漏洞扫描、弱口令验证与漏洞 POC 验证(单次 / 周期任务)。
集团分子公司安全管理
自动识别集团下属公司并统一纳管,各子公司独立评分与风险视图;集团层面一图总览、横向对比、逐级下钻。
移动应用合规检测*
App / 小程序备案状态核查、通报情报与隐私合规检测;自动化安全检测为增值服务(需单独授权),另提供深度检测与隐私合规评估(专家服务)。
风险管理与整改闭环
风险工单在线指派,外部协作方(供应商 / 运维)直接参与整改,平台自动复测确认后闭环,全程留痕可审计。
报告与预警
管理层报告、标准风险报告与邮件周报;高危风险通过即时 / 每日 / 每周三级机制推送预警。
注:移动应用自动化安全检测为增值服务,可按需单独授权订阅;威胁漏洞情报(安全洞察情报模块)详见「特点」区块说明。其余功能均包含于 ASM 企业版。
<参考> 集团分子公司安全风险管理
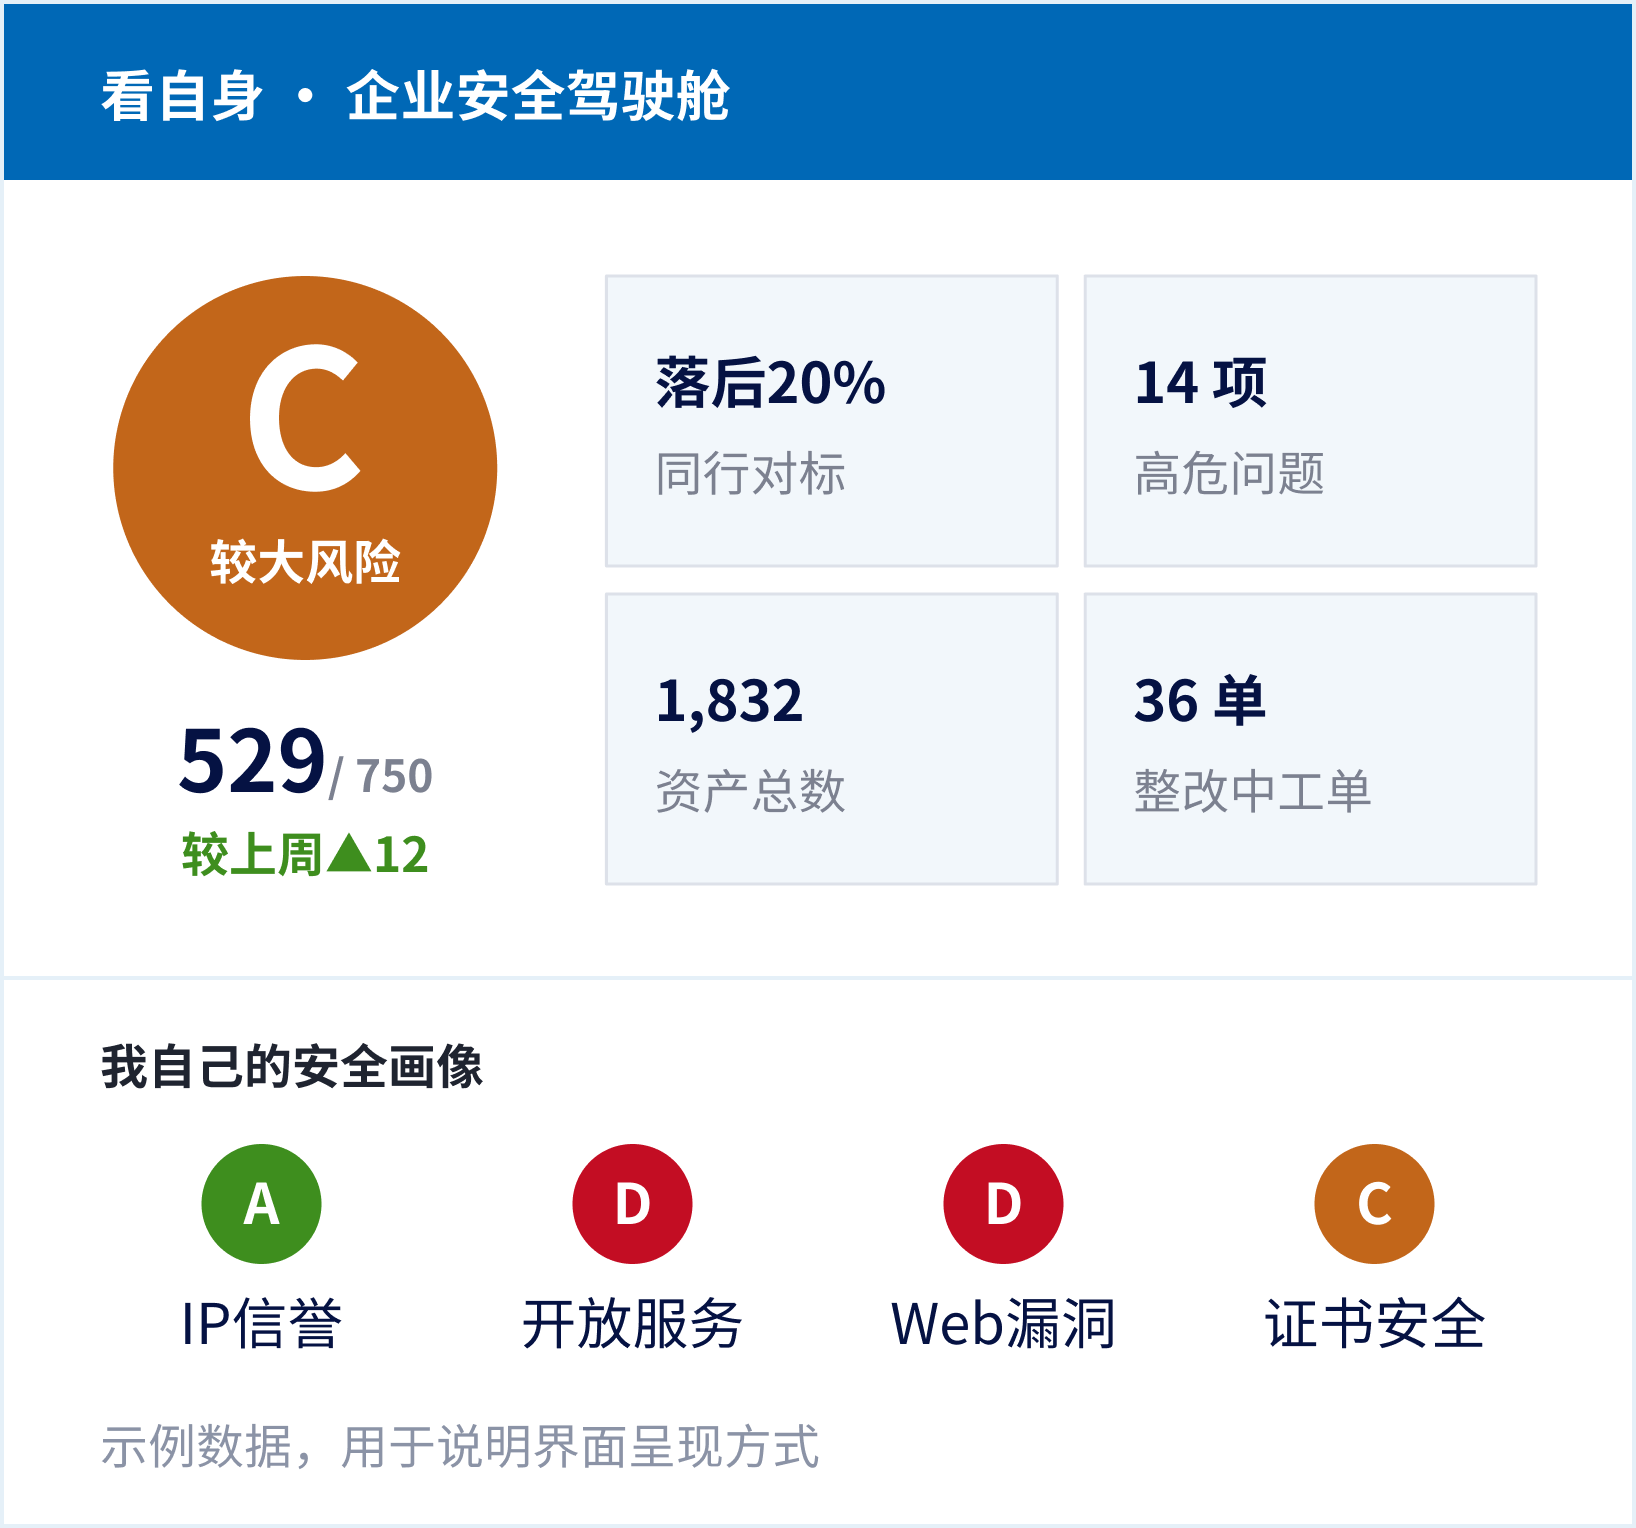
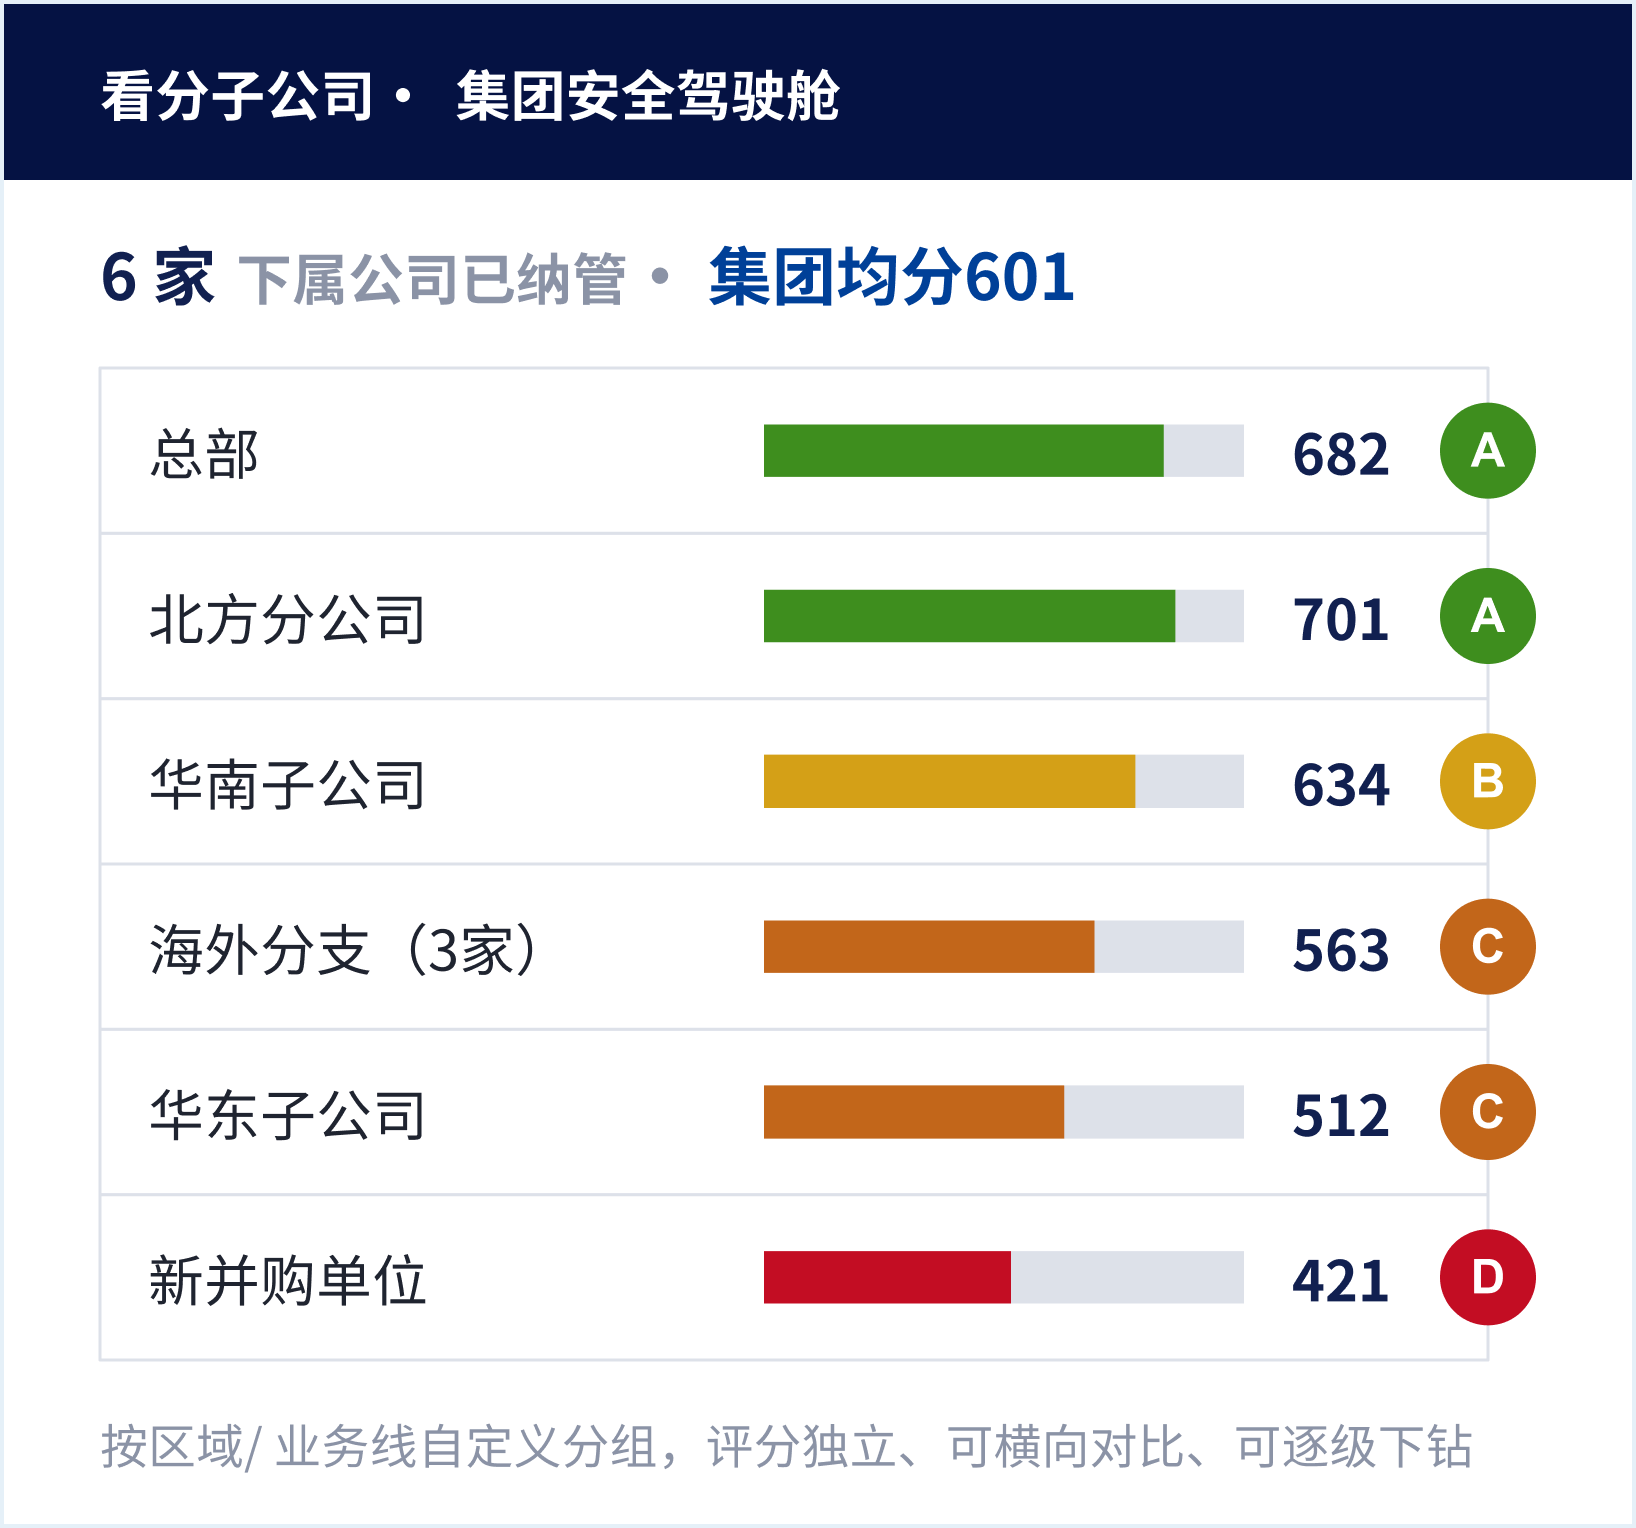
既能看清「我自己」的安全状况,也能一图总览「我的下属公司」—— 权限范围内自由切换
 较大风险
我自己的安全画像
IP信誉
开放服务
Web漏洞
证书安全
示例数据,用于说明界面呈现方式
同一账号
权限内切换
6 家下属公司已纳管·集团均分601
按区域/ 业务线自定义分组,评分独立、可横向对比、可逐级下钻
客户自助服务平台
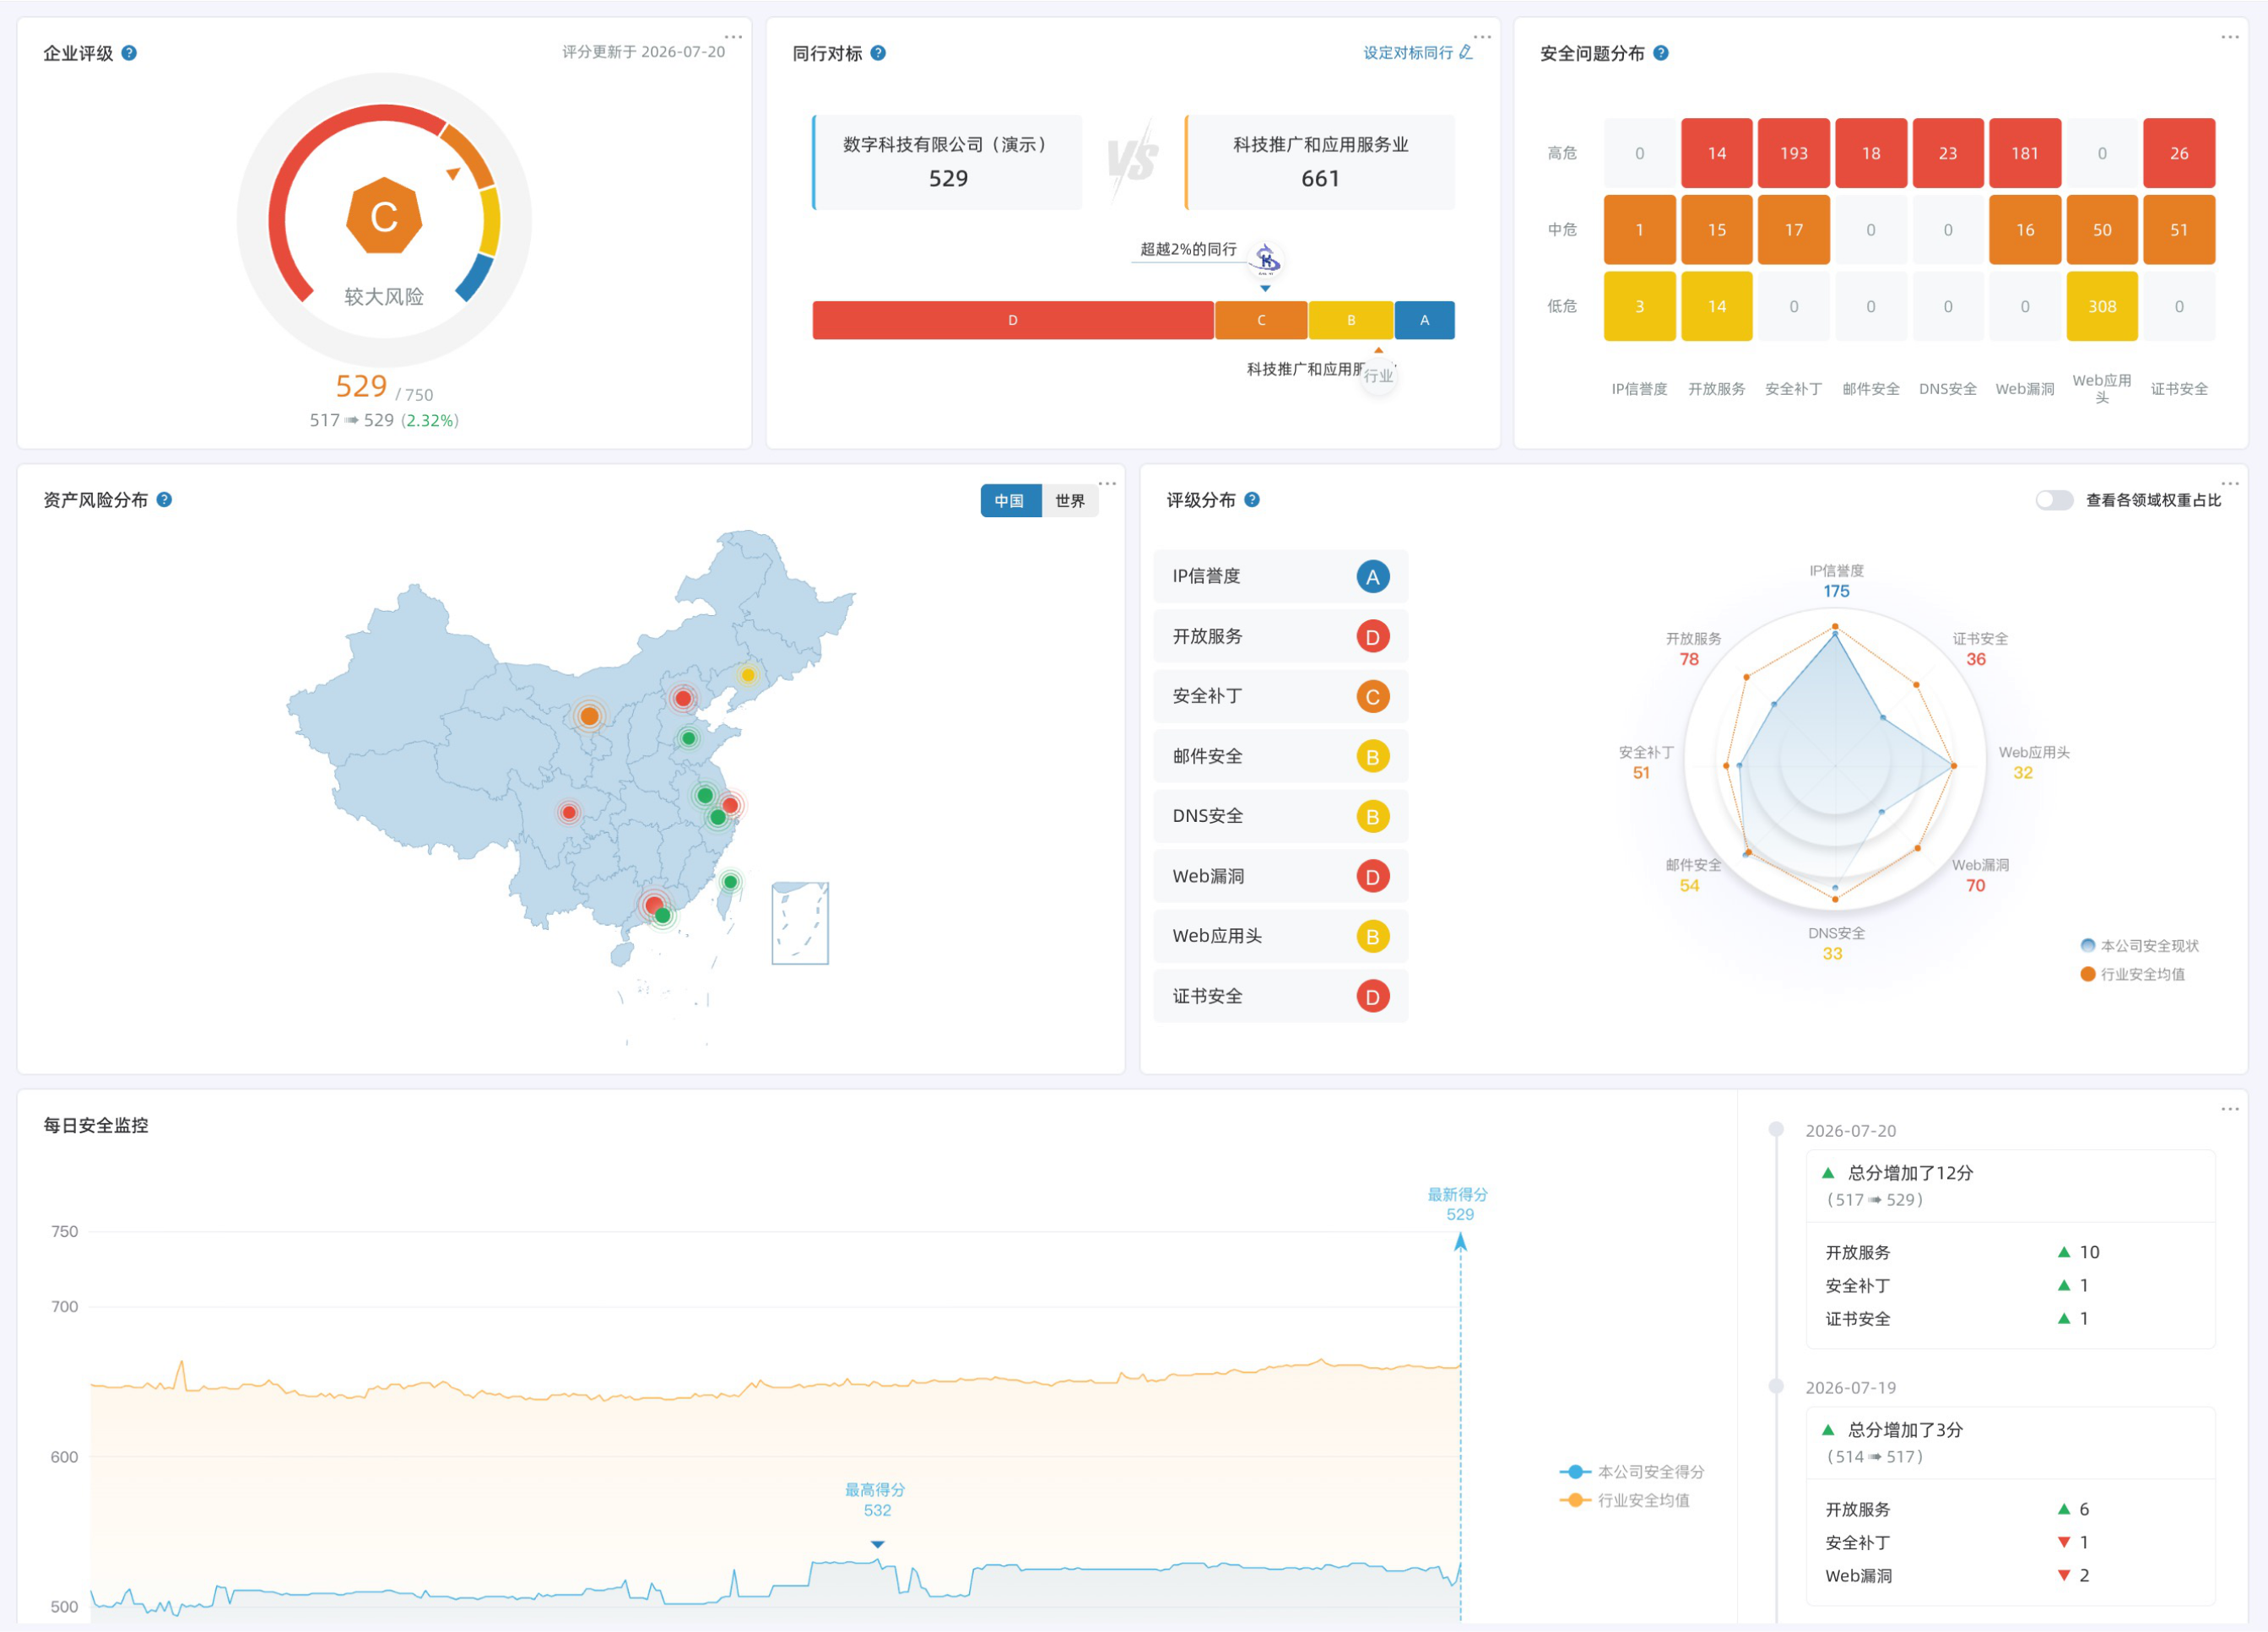
1. 安全评分驾驶舱
750 分评分环+ 同行对标+ 资产风险分布+ 每日安全监控趋势,直观体现「量化评级」更新点
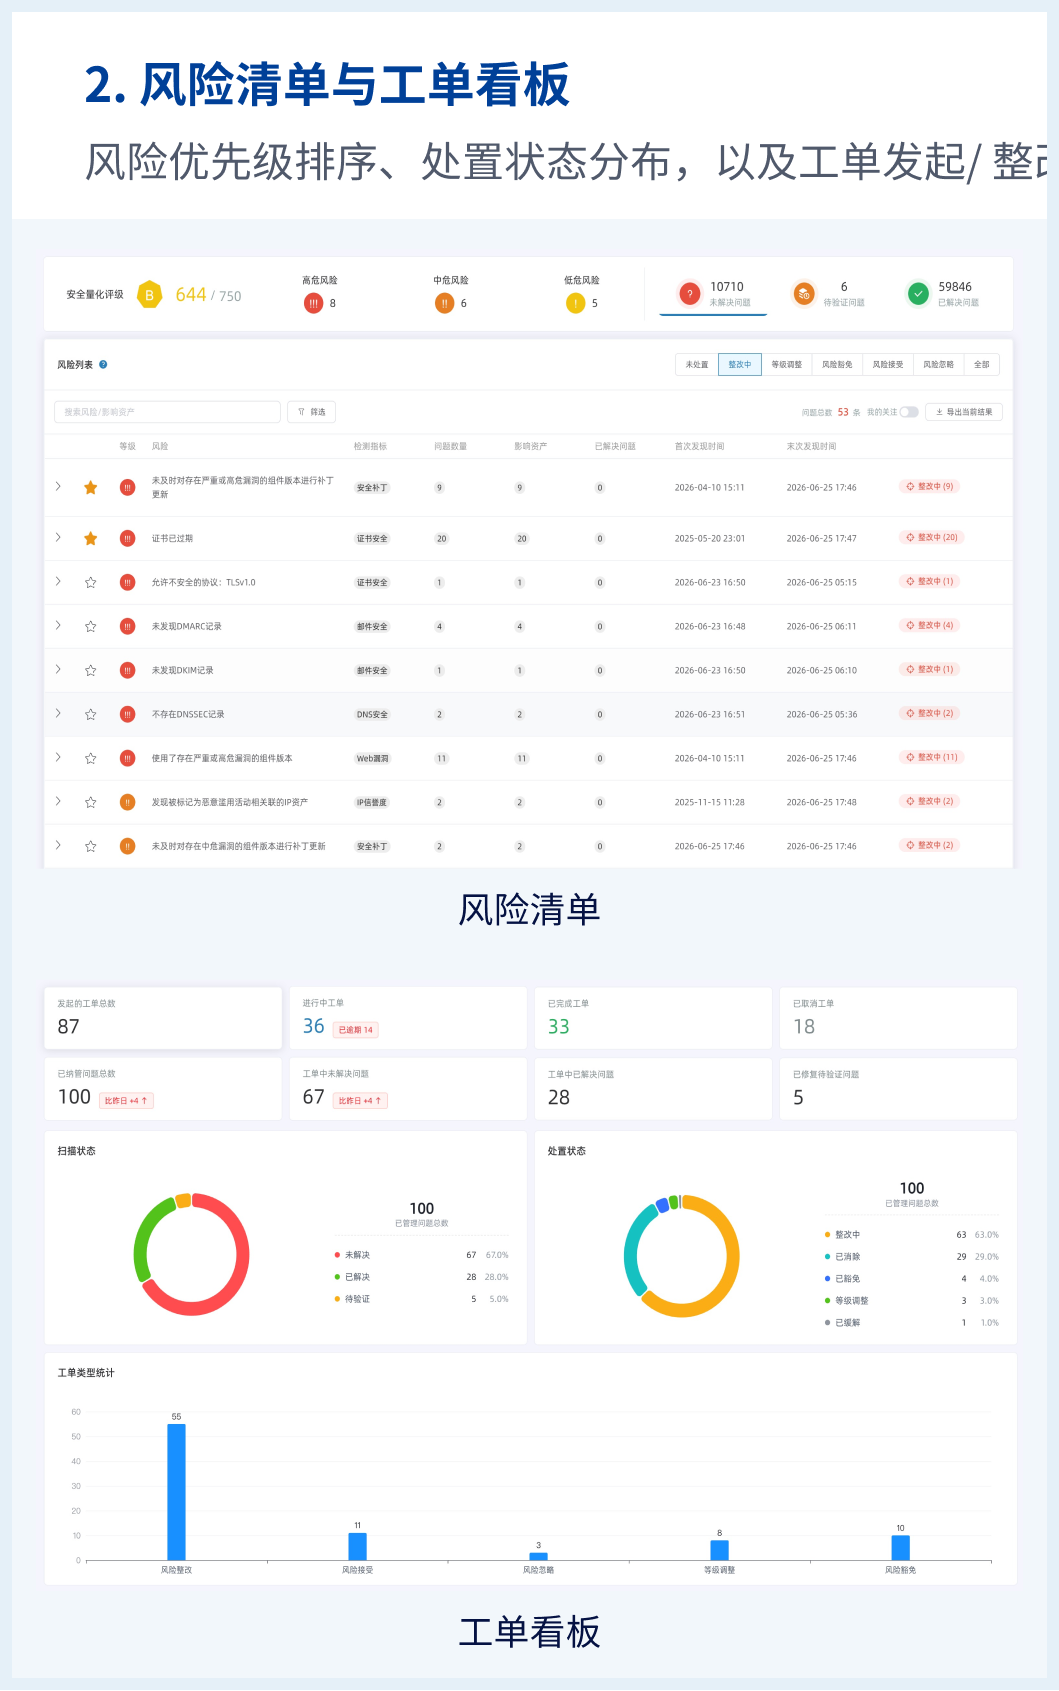
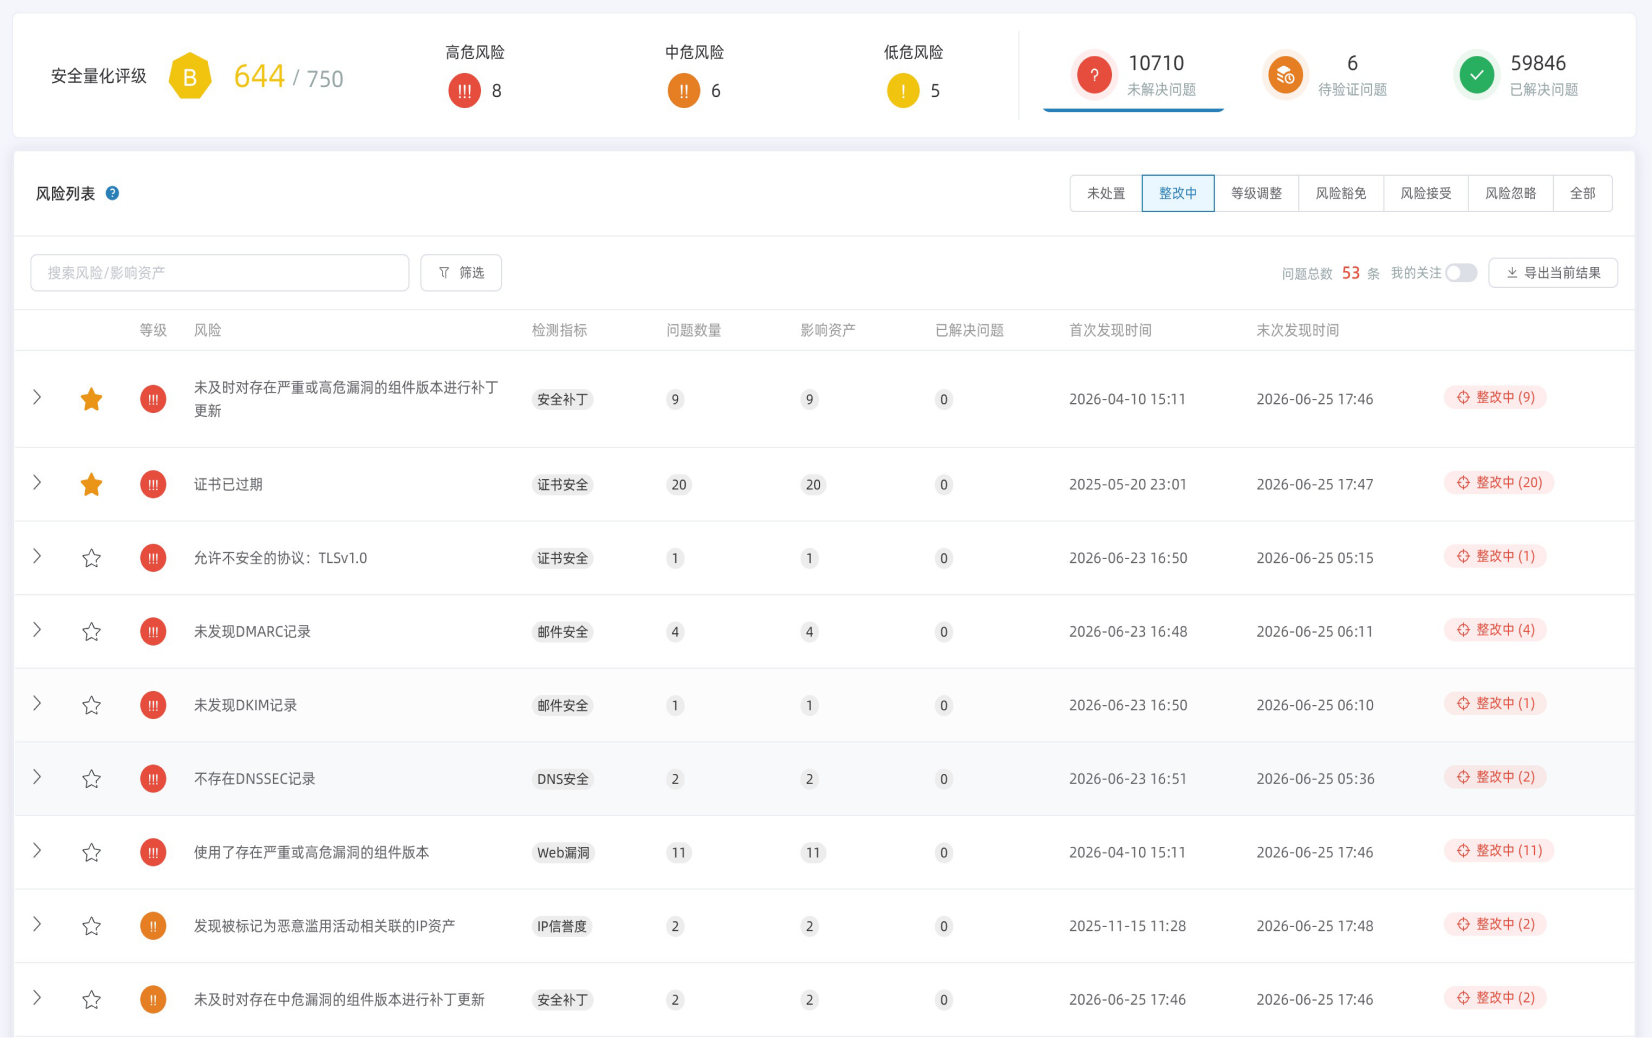
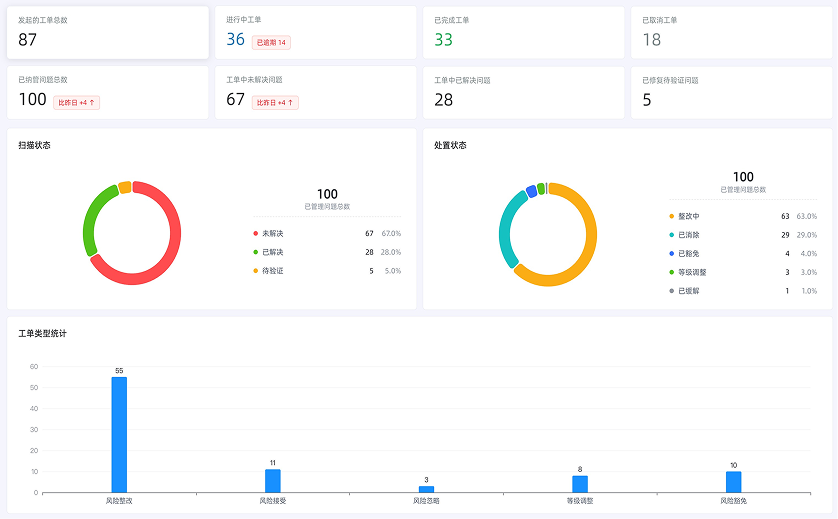
2. 风险清单与工单看板
风险优先级排序、处置状态分布,以及工单发起/ 整改/ 复测全流程看板,呼应「风险管理与整改闭环」(见下下页)
 风险清单
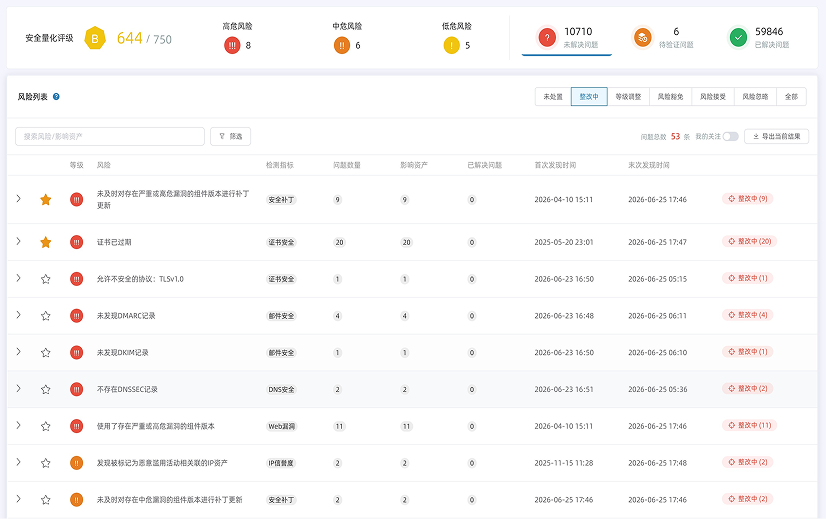 工单看板
漏洞诊断服务
由于每天都会发现新的漏洞并很快被用于攻击,为了避免受害,需要采取持续的漏洞对策。
特点
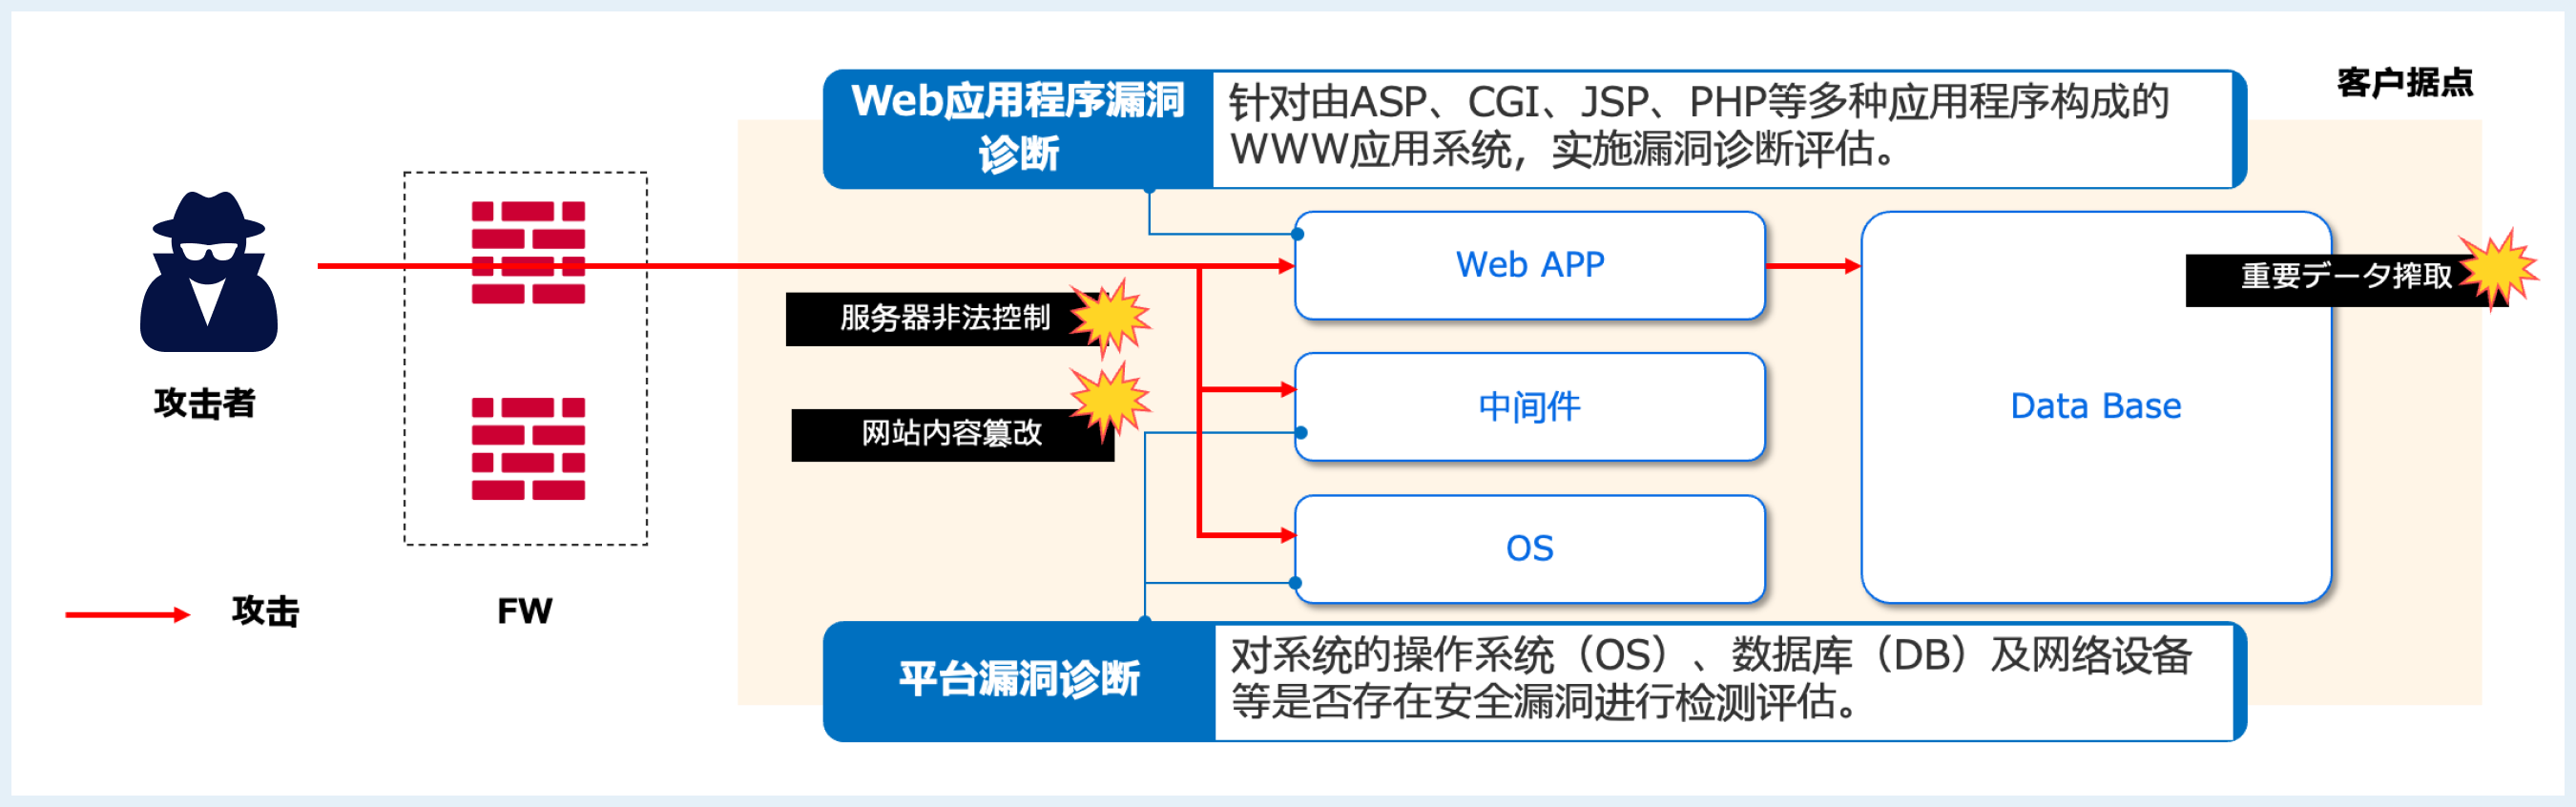
漏洞诊断的必要性
应对最新攻击的需求
攻击手法(即黑客/骇客的能力)在持续升级。
为对抗日益复杂的攻击,需要交由持续监控最新攻击手法并研发相应对策的安全专家来负责。
接受第三方评估的优势
通过运用全球公认的高品质产品进行漏洞诊断,能够客观公正地研判当前的安全防护状况。
同时,通过与同行业其他公司的安全水平进行比较,有助于维持并提升自身的安全防护标准。
工具难以覆盖的漏洞盲区
自动诊断工具的检测范围相对有限,存在误报问题,且无法对漏洞给系统带来的重要程度及潜在影响进行评估。
对于Web应用程序而言,在运用最新工具进行诊断的基础上,结合具备深厚专业知识与经验的安全专家进行手动验证,将会取得更佳的诊断效果。
服务套餐

Digital Forensics and Incident Response/DFIR
将两个网络安全领域相结合,为客户的安全事件响应提供支持。为了将客户损失降至最低,我们提供快速响应及优先对应的 Retainer型(事前签约型)DFIR服务。
特长


课题:
由于调查公司的工时紧张,
紧急情况下无法得到对应
解决方案:
通过事前签约,优先实施对应
课题:
由于合同处理等调查以外的工作耗费时间,
导致事件对应的时间拉长,难度更高
解决方案:
通过提前准备,可实现事件的快速响应
课题:
事件发生时,由于紧急委托调查应对的
费用尚未计入预算,导致混乱
解决方案:
通过事前签约,将事件响应成本纳入预算,从而提前做好应对准备
功能概要
服务菜单
<数字取证>
- 取证调查、分析
- 恶意软件样本分析
- 攻击追踪与溯源、证据保全
- 取证报告
<事件响应支持>
- 事件报告受理
- 事件分类和分级
- 事件调查・分析
- 事件遏制、事件恢复
- 事件报告和复盘
服务流程(取证调查)
- 客户 - ComChina:预先签订合同
- ComChina:事件发生时客户通知我司(创建工单)为节点开始对应
- 客户:提供调查所需数据・日志
- ComChina:调查、提供报告
提供方式
- 远程(上门费用另计)
- 对应时间:工作日(9:00–17:00)/(24小时365天服务费用另计)
- 对应语言:中/英(选择一种语言)
*如果在与客户的会议中需要用日语补充说明,请随时与我们商量(日语费用另计)
安全YOROZU咨询服务
安全YOROZU咨询服务通过分析客户企业内部终端信息,实现安全风险可视化并提供对策建议;同时依托咨询窗口受理安全咨询,全方位支持客户开展安全对策工作。
课题
 企业经营者
- 目前的安全对策是否足够?其他企业又是如何应对的?
- 缺乏主导安全对策的负责人
- 收到合作方的安全对策,无法判断
 安全负责人
- 有必要强化安全对策,但该从何入手……
- 寻求适配本公司的安全工具
- 需要重新审视与修订安全策略并开展员工教育
- 无法完全掌握IT资产及公司终端的情况
- 疑似感染恶意软件或网站广告无法消除
提供服务内容

安全YOROZU咨询服务的特色
针对信息泄露、勒索软件对策!应对突发状况的网络安全风险的咨询服务。
※本服务依托多年安全服务运营积累的专业经验,作为安全咨询服务对外提供。

由专业人员进行
一对一服务
面对突发安全问题也能快速响应处理,提供「预防+早期发现+事后处置」全流程无次数限制支持。

安全风险的可视化
通过安全健康诊断报告,让客户清晰掌握自身安全风险,明确提示应采取的应对策略。

价格优惠,轻松享用
低成本投入即可享用安全咨询服务、邮件资讯、报告等功能。
示意图
